
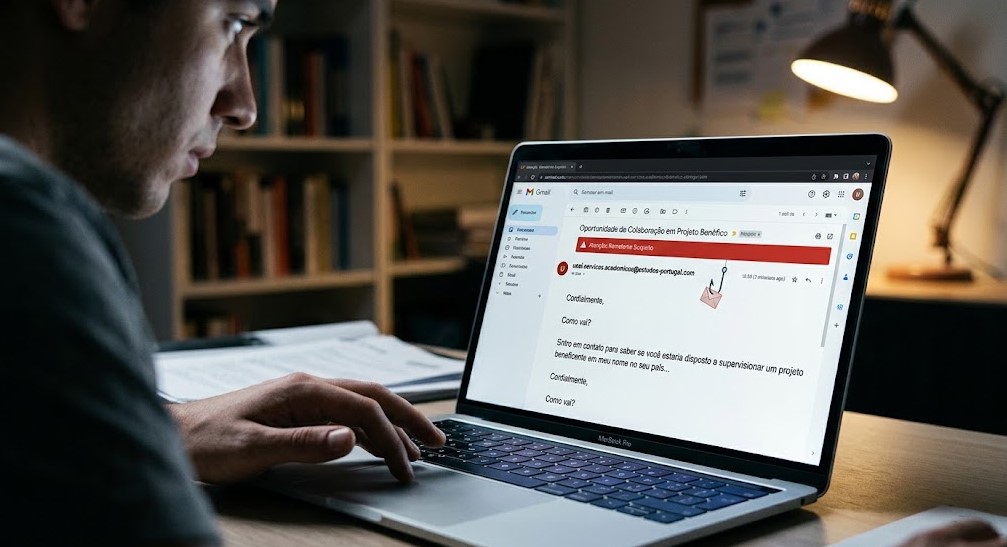
REDACCIÓN. — Varias bandejas de entrada de este medio y de diversos usuarios han registrado en las últimas horas la llegada de correos electrónicos sospechosos redactados en portugués. Lo llamativo y grave del caso es que las comunicaciones provienen de direcciones del dominio oficial de la Universidad de Salamanca (USAL) que corresponden o hacen ligera variación de cuentas reales pertenecientes a personal docente e investigador del centro académico.
El modus operandi de la comunicación falsa
El correo utiliza un tono cordial y persuasivo para captar la atención de las víctimas, solicitando una persona de “confianza, responsable y sincera” en el país de destino. Firmado por una supuesta remitente llamada “Christine”, el mensaje ofrece una compensación económica a cambio de coordinar fondos.
A continuación, se transcribe el texto original detectado:
“Cordialmente,
Como vai?
Entro em contato para saber se você estaria disposto a supervisionar um projeto beneficente em meu nome no seu país. Procuro uma pessoa de confiança, responsável e sincera que possa ajudar a gerir esta iniciativa de forma eficaz.
Estou ciente de que essa responsabilidade exigirá seu tempo e dedicação; por isso, reservei uma parte dos recursos para remunerá-lo pelo seu trabalho.
Se tiver interesse nesta oportunidade e acreditar que pode assumir essa responsabilidade com honestidade e comprometimento, peço que entre em contato comigo o mais breve possível.
Agradeço pelo seu tempo e atenção.
Atenciosamente, Christine”
Uso ilegítimo de identidades y llamados de ciberseguridad
El hecho de que se utilicen direcciones o variaciones de nombres de docentes reales expone un escenario de suplantación de identidad (spoofing) o bien un compromiso de seguridad en cuentas institucionales. Este tipo de maniobra busca aprovechar el enorme prestigio de la Universidad de Salamanca y la credibilidad de su cuerpo académico para eludir los filtros de correo no deseado (spam) y generar una falsa sensación de confianza en los destinatarios.
Recomendaciones para los usuarios y la comunidad académica:
-
No responder ni interactuar: Se insta a no responder a estos mensajes, no proporcionar datos personales ni bancarios y marcar el correo de inmediato como phishing o correo no deseado.
-
Alerta institucional: Es prioritario que los servicios de tecnologías de la información (TI) de la Universidad de Salamanca verifiquen la integridad de sus servidores, alerten a la comunidad universitaria sobre el uso no autorizado de identidades de su personal e implementen las medidas defensivas correspondientes. Los datos específicos de los remitentes detectados serán puestos a disposición de las autoridades académicas para colaborar con el análisis técnico del incidente.